2026年10月21日、Webサイトの運営に広く使われているプログラミング言語「PHP」に、重大なセキュリティ上の問題(脆弱性)が2件見つかり、緊急の修正版が公開されました。
深刻度は、最高10.0のうち9.2。非常に重大な問題として、国内外のサーバー会社やWebサービスが緊急対応を進めています。
- 「PHPって何?」
- 「自分のホームページは大丈夫?」
- 「メンテナンス中と表示されるけれど、何か問題が起きたの?」
そんな疑問を持つ方に向けて、今回はパソコン講師の視点から、PHPの基本的な仕組み、今回の問題、私たちが確認したいことをわかりやすく解説します。
公式情報・参考資料
PHP Foundation|今回の脆弱性と修正版公開の経緯
① PHPとは?ホームページの裏側で働くプログラミング言語
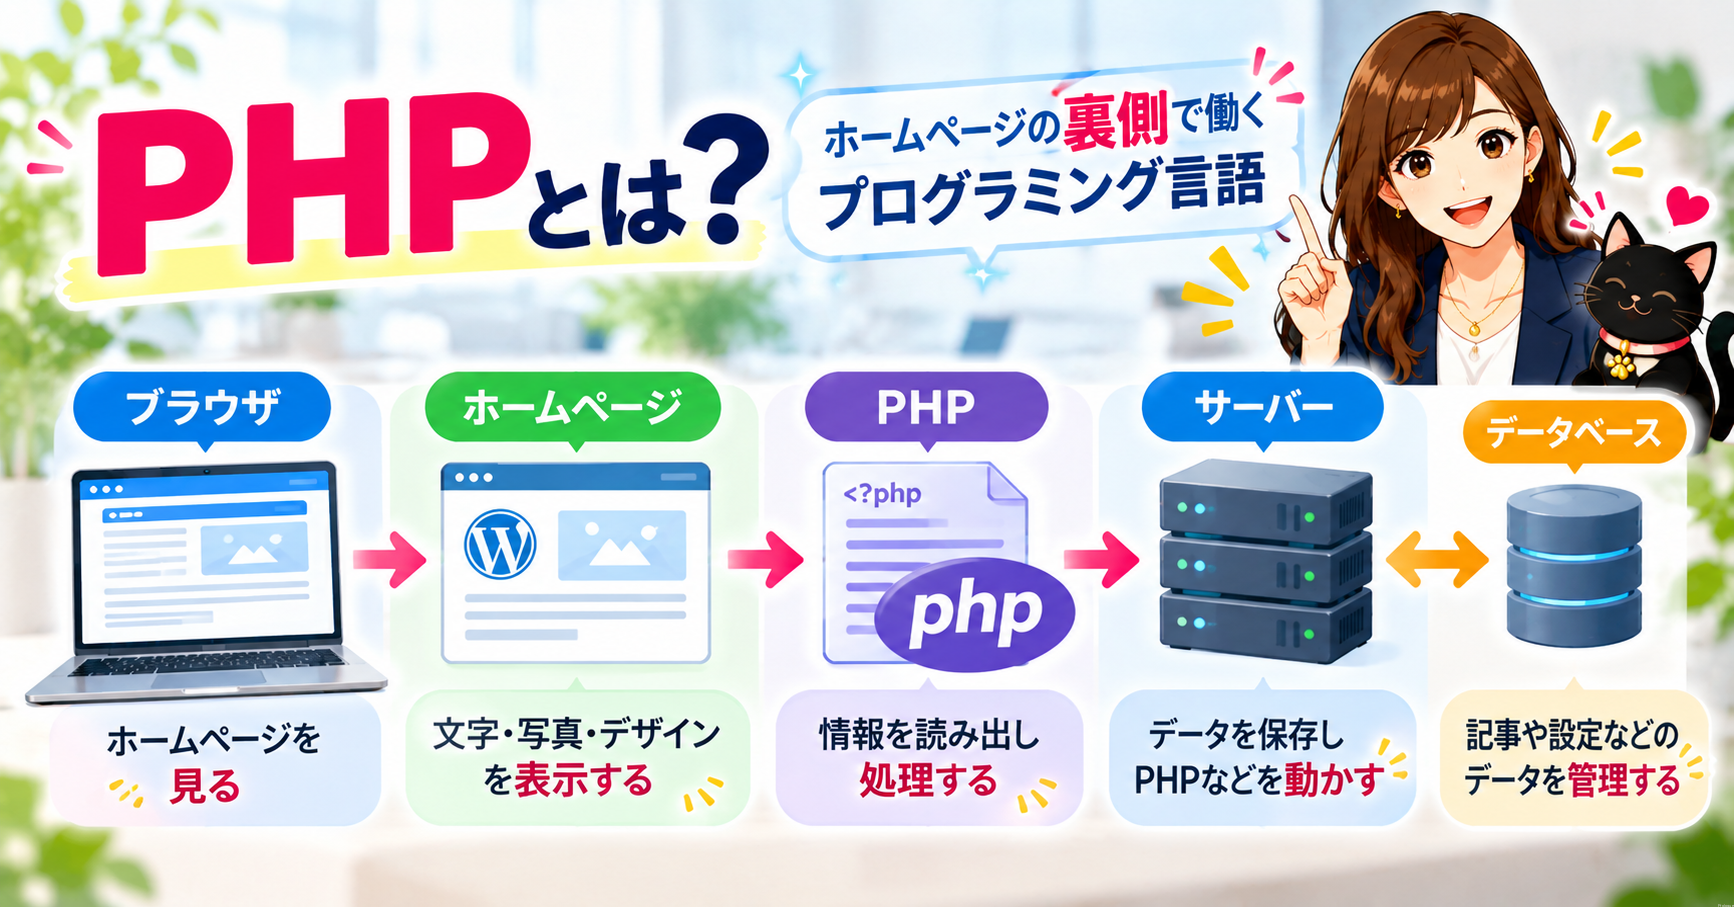
1995年に登場し、約30年にわたってWebサイトの制作や運営に利用されてきました。
例えば、WordPressでブログの記事を公開すると、PHPなどの仕組みが必要な情報を読み出し、ブラウザに表示するページを組み立てます。
PHPは、ホームページの見た目を直接デザインするものではなく、見えないところで情報を処理する役割を持っています。
ホームページを3つに分けて考えてみよう
初心者の方には、次のように考えるとわかりやすいでしょう。
| 仕組み | 主な役割 | 家に例えると |
|---|---|---|
| ホームページ | 文字・写真・デザインを表示する | 訪問者から見える家 |
| PHP | 情報を読み出し、処理する | 家の中で働く設備 |
| サーバー | データを保存し、PHPなどを動かす | 家を支える土地や設備 |
※実際にはPHPはサーバー上で動作し、データベースなどとも連携しています。
普段ホームページを見ているとき、PHPの存在を意識することはほとんどありません。
しかし、WordPressをはじめ、多くのWebサイトを支える重要な仕組みの一つです。
② 2026年10月、PHPに重大な脆弱性が2件見つかった
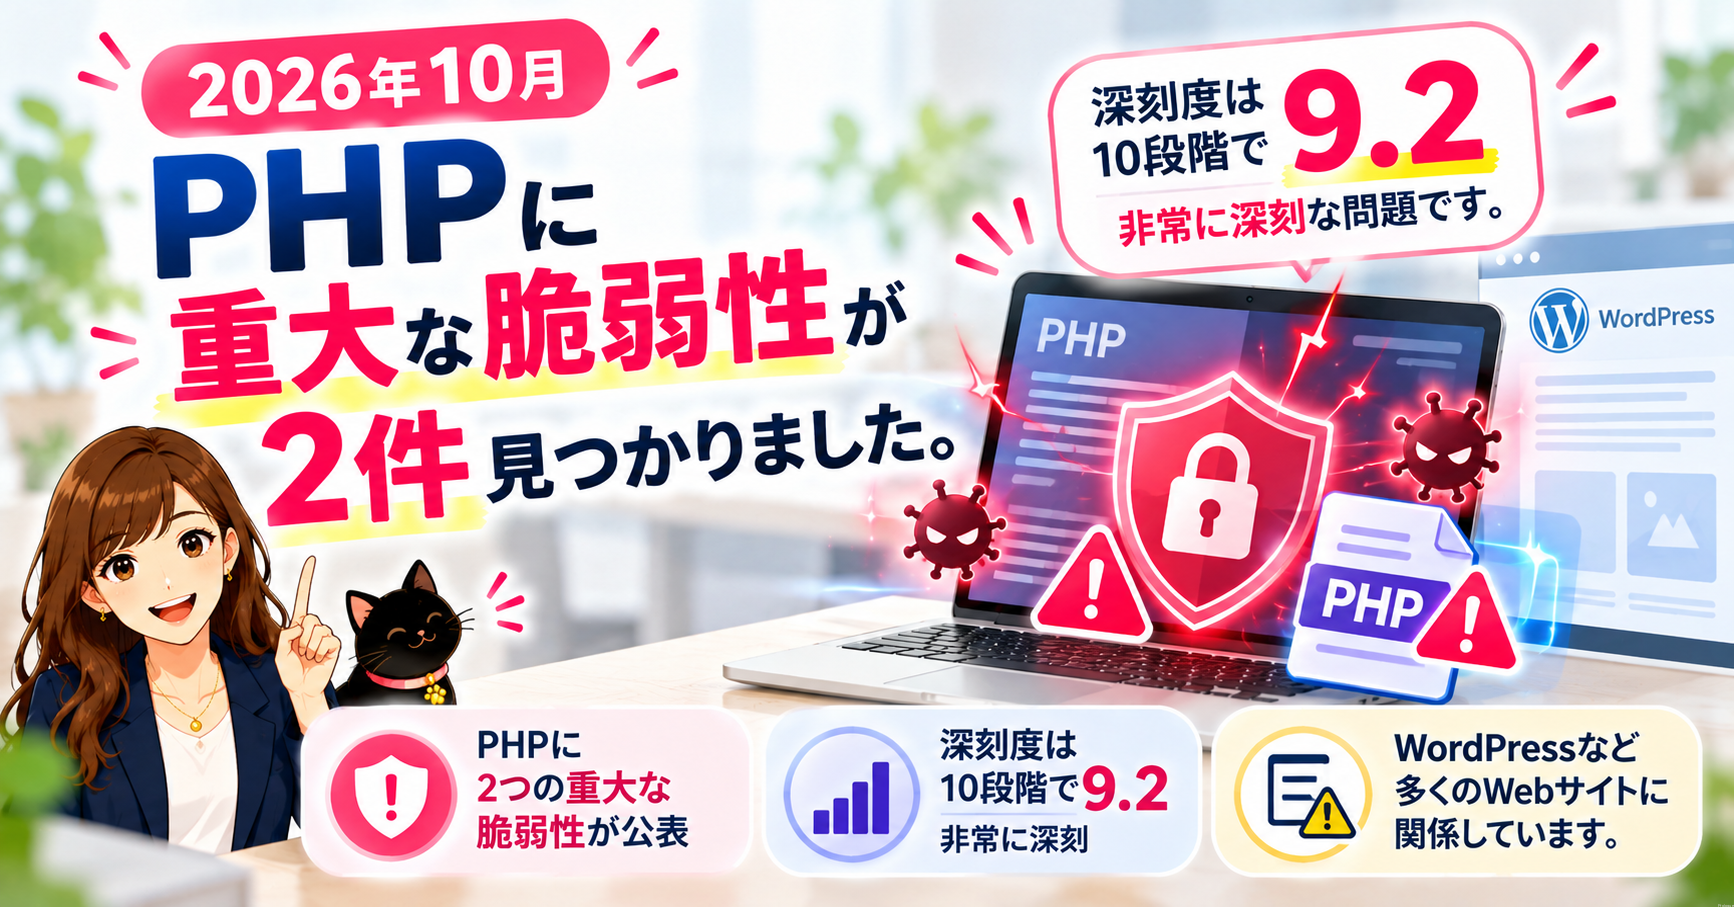
脆弱性とは、プログラムやシステムに存在するセキュリティ上の弱点のことです。
今回の問題は、一定の条件下で、外部から不正なプログラムを実行される可能性があるというものです。
深刻度は10段階で9.2
セキュリティ上の問題には、危険性を評価する「CVSS」という指標があります。
| 深刻度 | 分類 |
|---|---|
| 0.1〜3.9 | 低 |
| 4.0〜6.9 | 中 |
| 7.0〜8.9 | 高 |
| 9.0〜10.0 | 緊急 |
※CVSSの一般的な深刻度区分です。
今回の9.2は、最も深刻な「緊急」に分類されます。
ただし、深刻度が高いからといって、すべてのWebサイトが攻撃されたという意味ではありません。
重大な弱点があることと、実際に不正侵入を受けたことは別の問題です。
③ なぜ今回は緊急対応になったの?
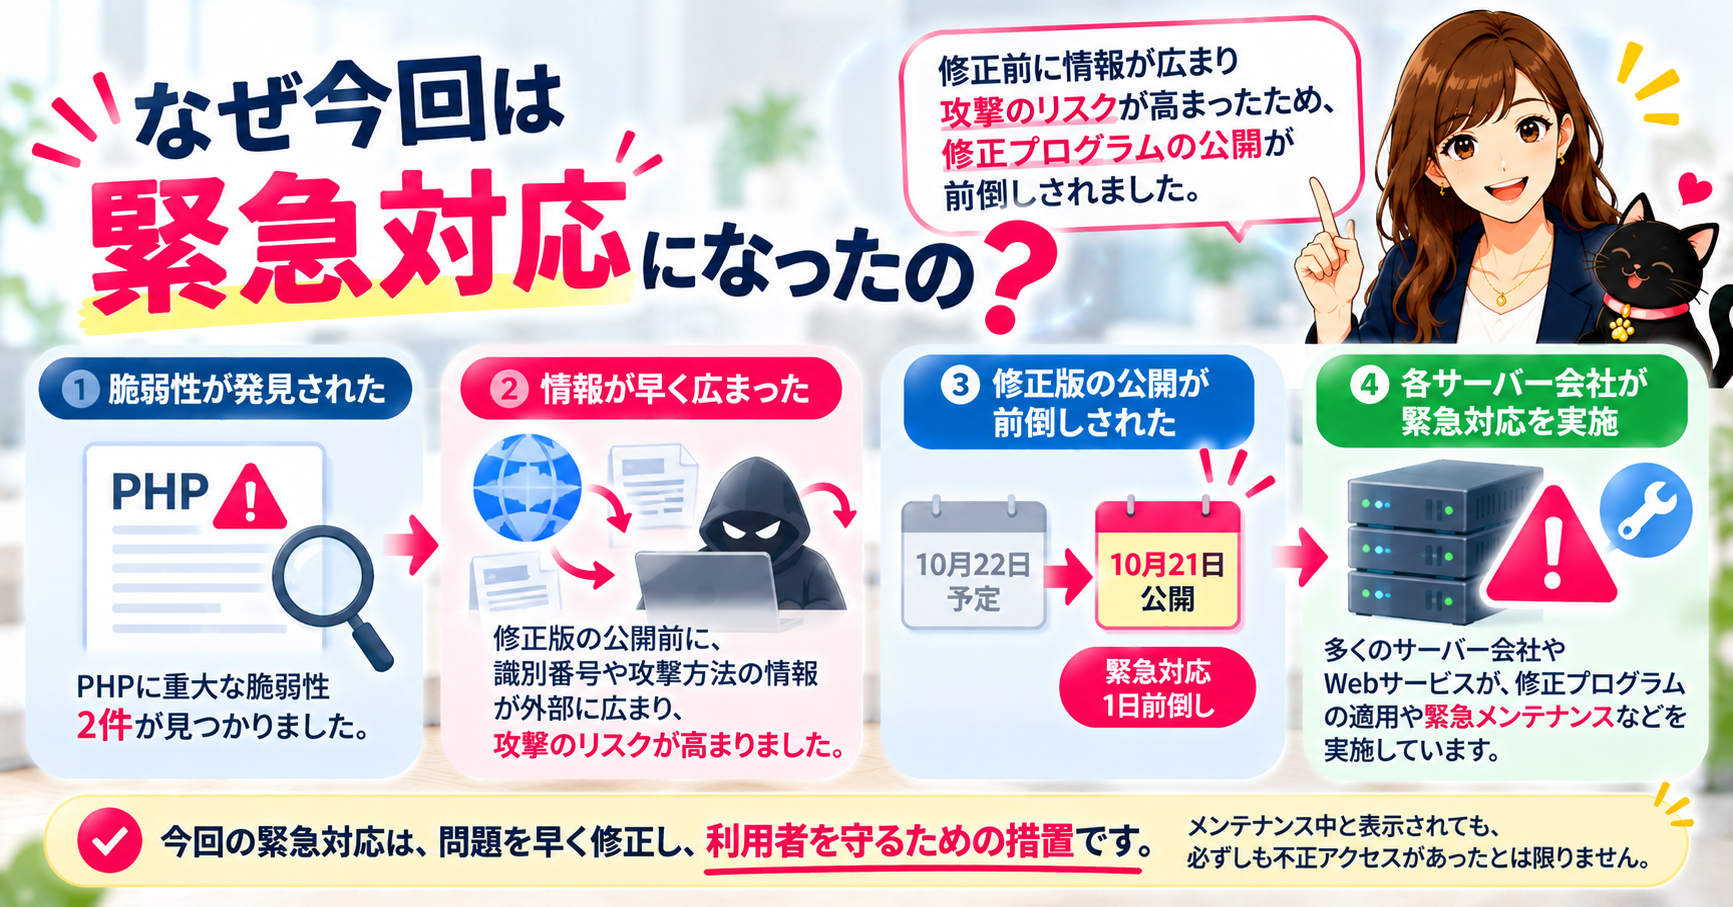
通常、重大な脆弱性が発見されると、開発元などが修正プログラムを準備し、関係者と調整しながら公開することがあります。
これは、修正前に攻撃方法が広く知られる危険を減らすためです。
しかし今回は、修正版が公開される前に脆弱性の識別番号などが外部に広まりました。
その後、攻撃を再現する動画の一部や修正済みソフトウェアも予定より早く公開され、攻撃者が問題を分析できる可能性が高まりました。
修正版の公開が1日前倒しに
当初、修正版の公開は10月22日に予定されていました。
日本時間では、10月21日23時ごろです。
今回の大きな問題は、修正プログラムがすべての利用者に届く前に、脆弱性に関する情報が広まり始めたことです。
そのため、各サーバー会社やWebサービスの運営会社は、急いで安全対策を進める必要がありました。
④ 緊急メンテナンスは危険なサーバー会社という意味?
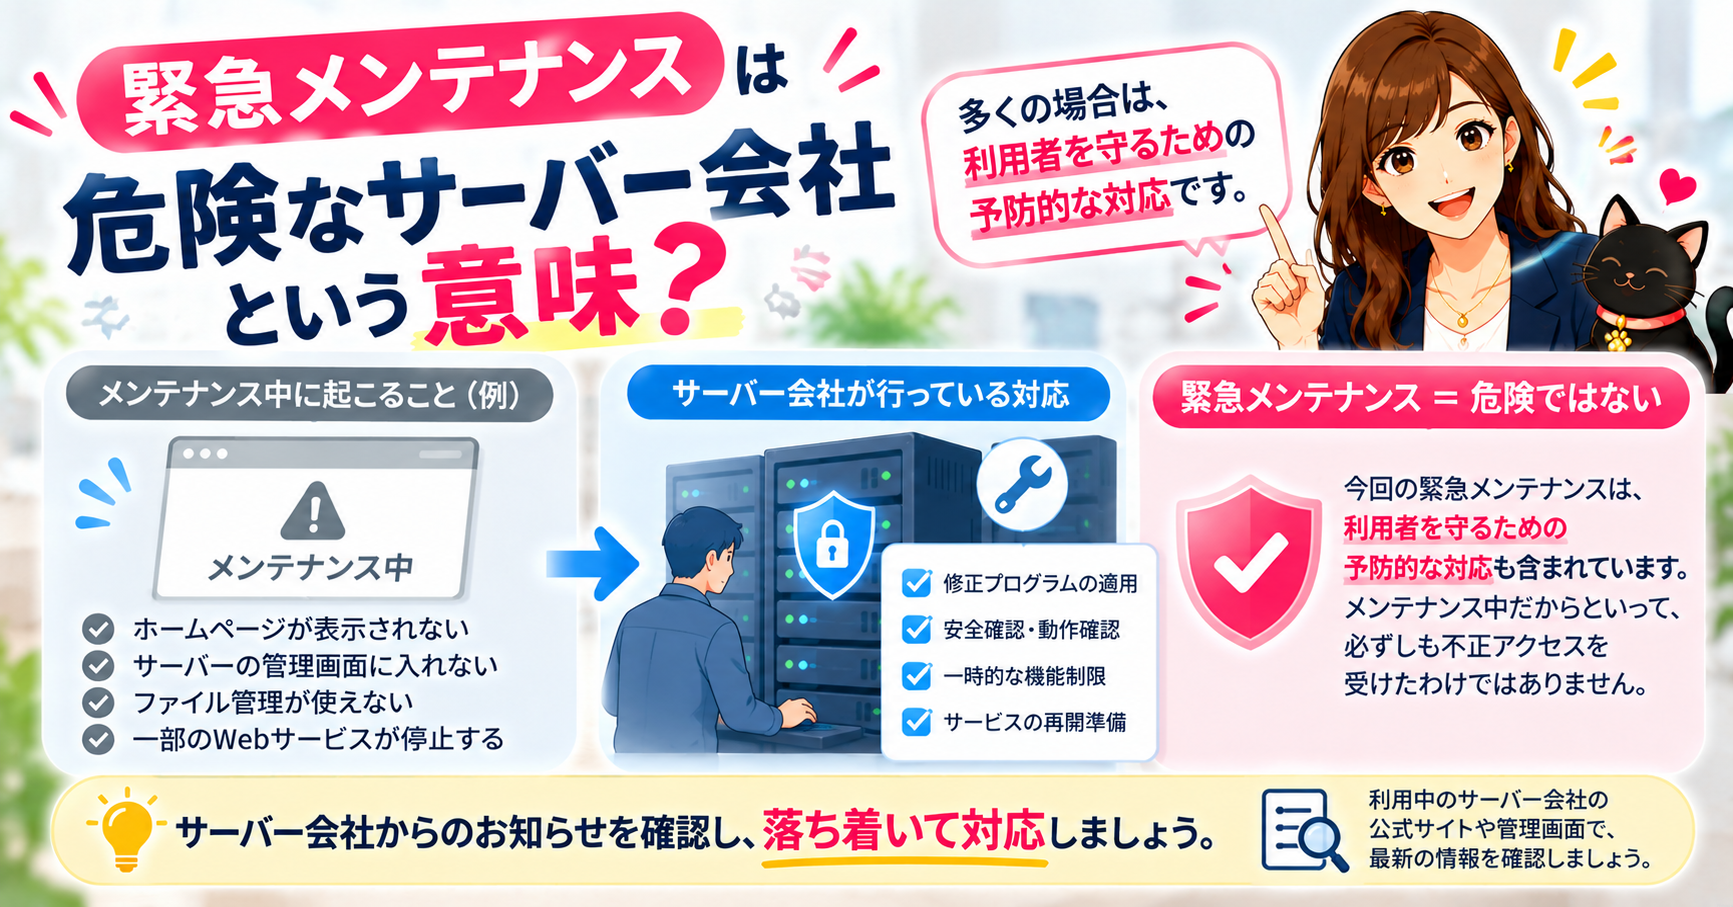
今回、レンタルサーバー会社やWebサービスでは、緊急メンテナンスや一部機能の利用停止などが行われました。
その影響で、次のような状況が発生する場合があります。
- ホームページが一時的に表示されない
- サーバーの管理画面に入れない
- ファイル管理などの機能が使えない
- 一部のWebサービスが停止する
こうした表示を見ると、「サーバーが攻撃されたのでは?」と不安になるかもしれません。
しかし、メンテナンス中だからといって、不正アクセスを受けたとは限りません。
今回の緊急メンテナンスには、利用者を守るための予防的な対応も含まれています。
サーバー会社の迅速な対応が安全を支えている
場合によっては、一時的にサービスを制限する判断も必要になります。
利用者にとっては不便に感じられることもありますが、安全性を確保するために必要な措置である場合もあります。
普段、私たちが安心してホームページを利用できる背景には、こうした技術者や運営会社の取り組みがあります。
メンテナンスのお知らせを見たときは、慌てずに公式情報を確認しましょう。
⑤ WordPressを使っている人は何をすればいい?
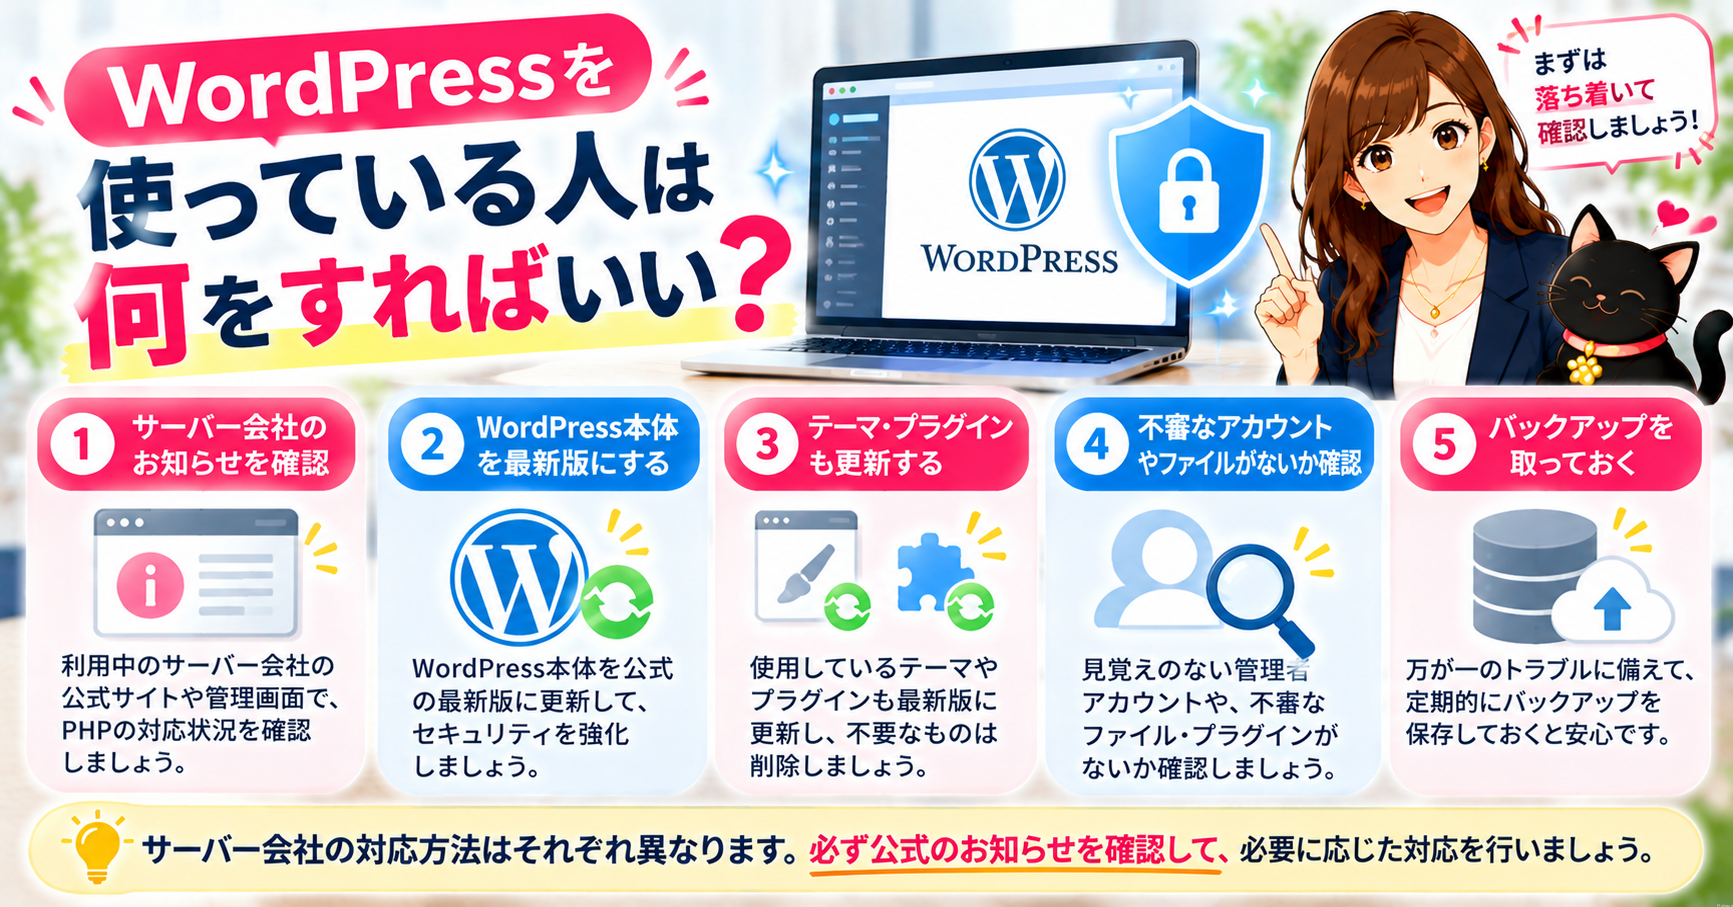
WordPressはPHPを利用して動くため、今回の問題と無関係ではありません。
ただし、WordPressを使っているからといって、すぐにPHPの設定を変更すればよいわけではありません。
利用しているサーバー会社によって、対応方法が異なります。
まずはサーバー会社の公式お知らせを確認
ConoHa WING、エックスサーバー、さくらインターネットなど、利用中のレンタルサーバー会社の公式サイトや管理画面を確認しましょう。
- PHPの脆弱性への対応が案内されているか
- セキュリティパッチの適用状況
- 利用者自身で必要な操作があるか
例えば、ConoHa WINGでは2026年10月22日付のお知らせで、利用中のPHPバージョンを維持したまま、サーバー側で修正を適用すると案内しています。
そのため、ConoHa WINGの利用者は、今回の問題への対応として慌ててPHPバージョンを変更する必要はないとされています。
ただし、これはConoHa WINGの案内であり、すべてのサーバー会社に共通するわけではありません。
WordPressの安全確認も忘れずに
サーバー会社の対応とは別に、WordPressの管理状況も確認しておきましょう。
- WordPress本体・テーマ・プラグインの更新状況
- 見覚えのない管理者アカウントの有無
- 不審なプラグインの有無
- バックアップの保存状況
- 二段階認証などのログイン対策
なお、管理画面で異常が見つからなくても、不正侵入がないと断定できるわけではありません。
不審なファイルや動作が見つかった場合は、制作会社やサーバー会社などに相談しましょう。
⑥ サイトを持っていない人も便乗詐欺に注意
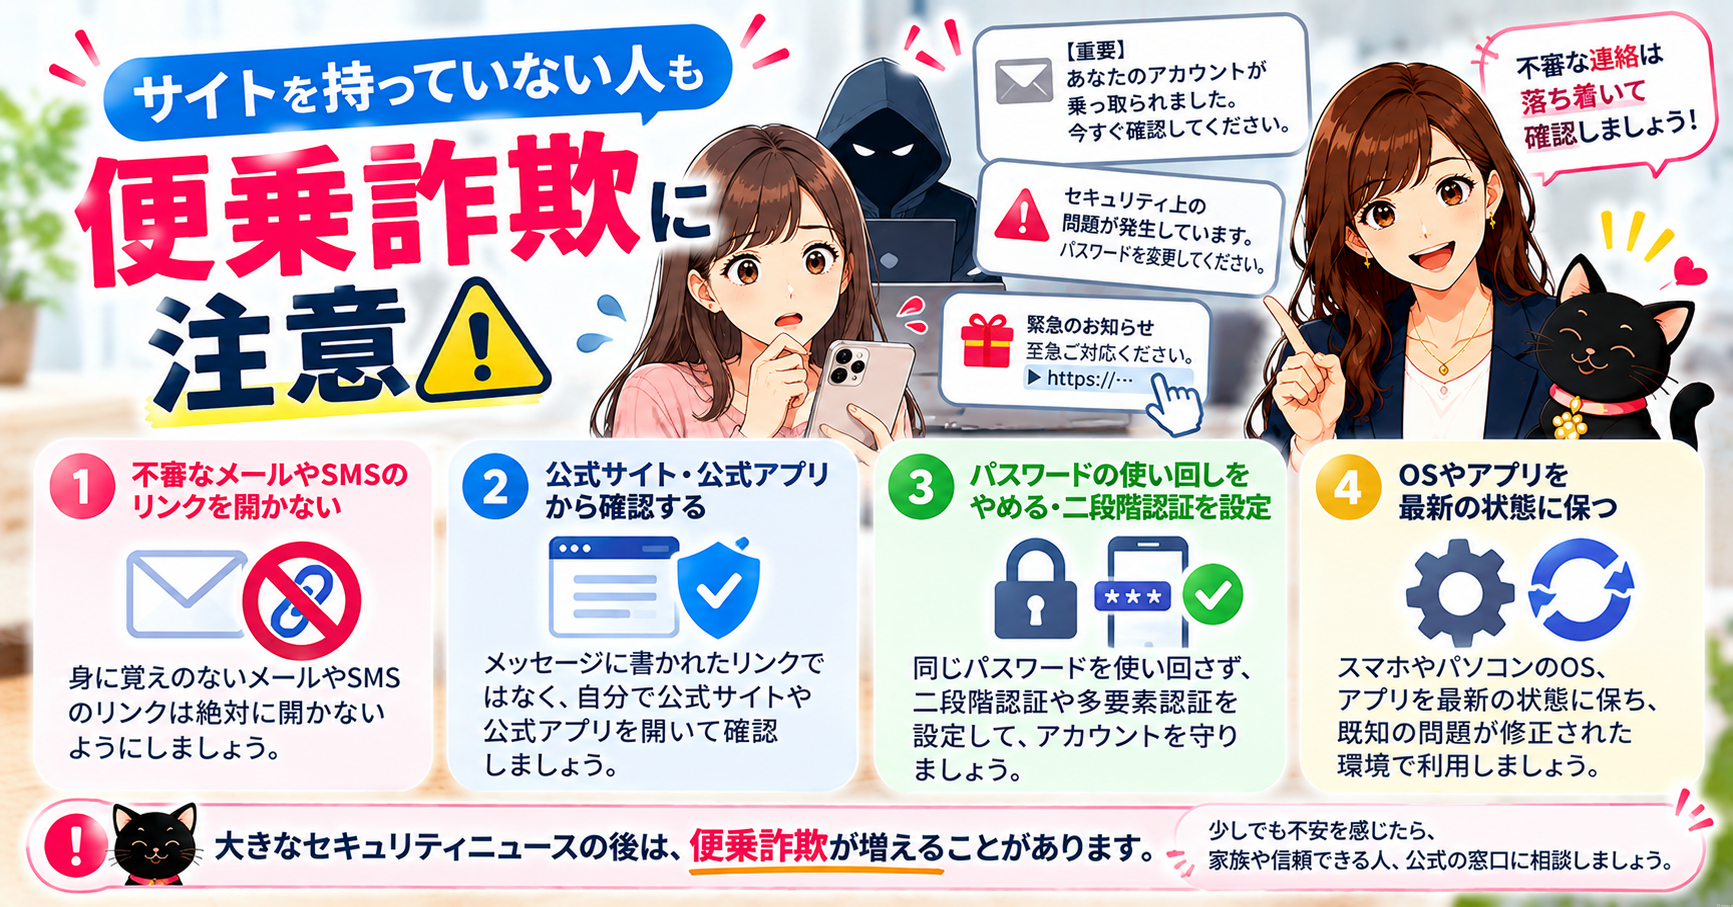
今回のPHPの問題は、主にWebサイトやサーバーを運営する側が対応するものです。
例えば、
- 「あなたのアカウントが乗っ取られました」
- 「セキュリティ上の問題が発生しています」
- 「今すぐパスワードを変更してください」
といったメッセージです。
こうした連絡が届いても、すぐに本物だと判断してはいけません。
不審なメールやSMSが届いたら
メールやSMSに書かれたリンクからログインするのではなく、自分で公式サイトや公式アプリを開いて確認しましょう。
また、普段から次のような対策を行っておくことも大切です。
- パスワードを使い回さない
- 二段階認証や多要素認証を活用する
- OSやアプリを最新の状態に保つ
- 不審なリンクや添付ファイルを安易に開かない
今回の脆弱性によって、これらの詐欺が実際に増加したと断定するものではありません。あくまで予防的な注意喚起です。
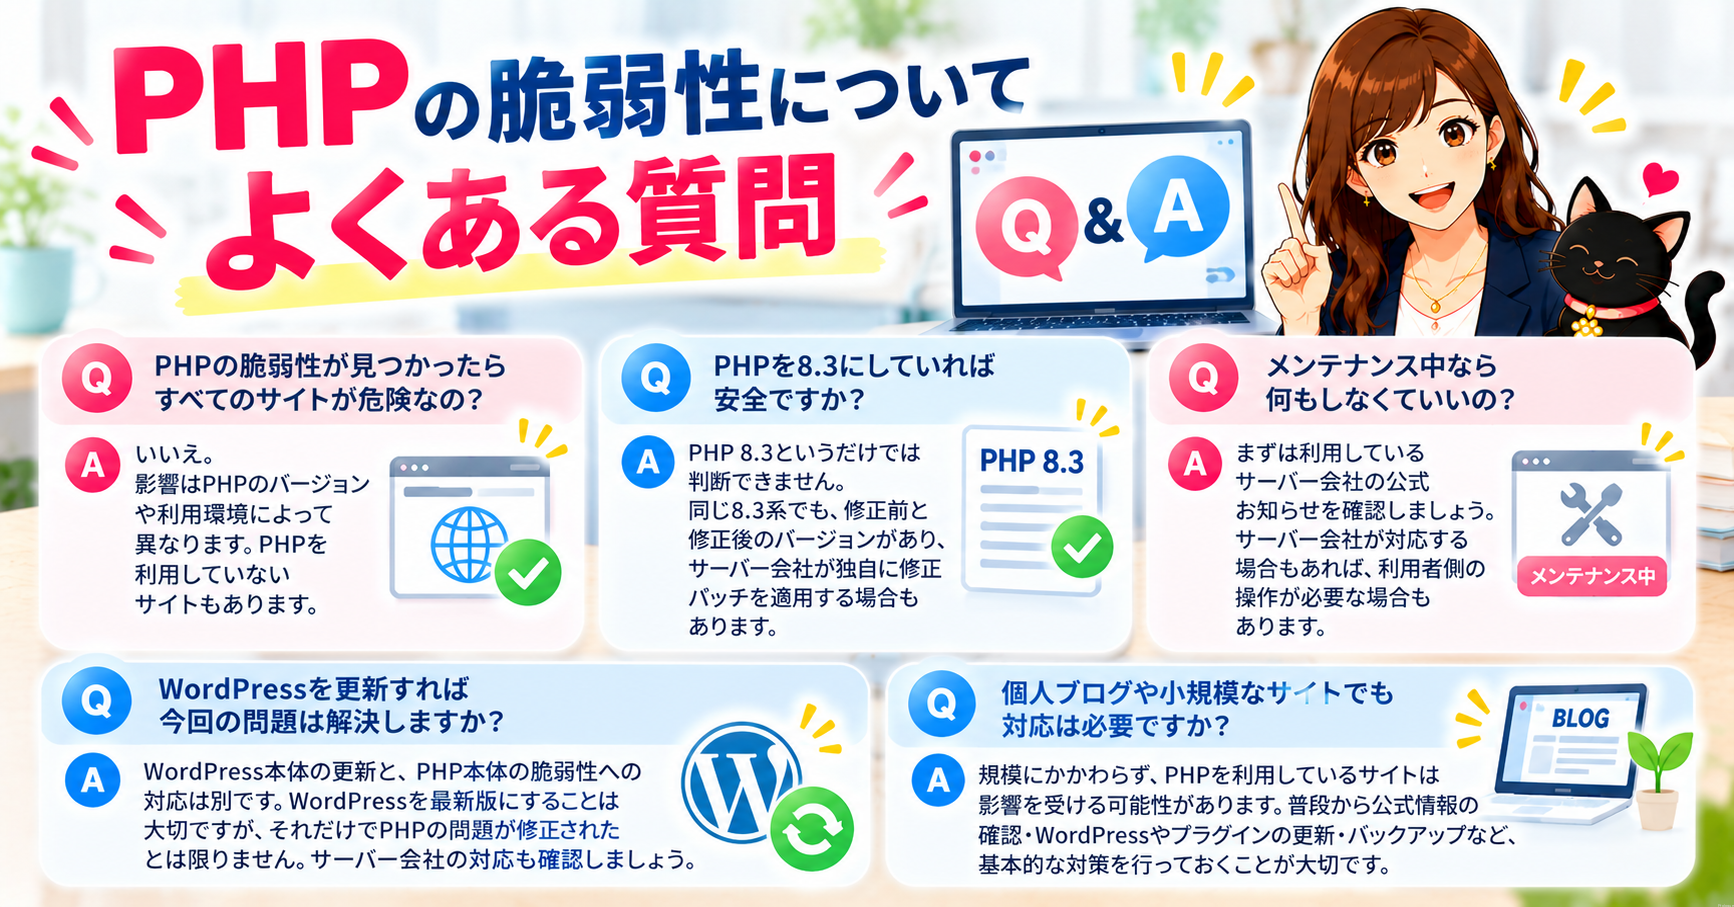
⑦ PHPの脆弱性についてよくある質問
⑧ まとめ|PHPの脆弱性は正しく知って、落ち着いて対応しよう
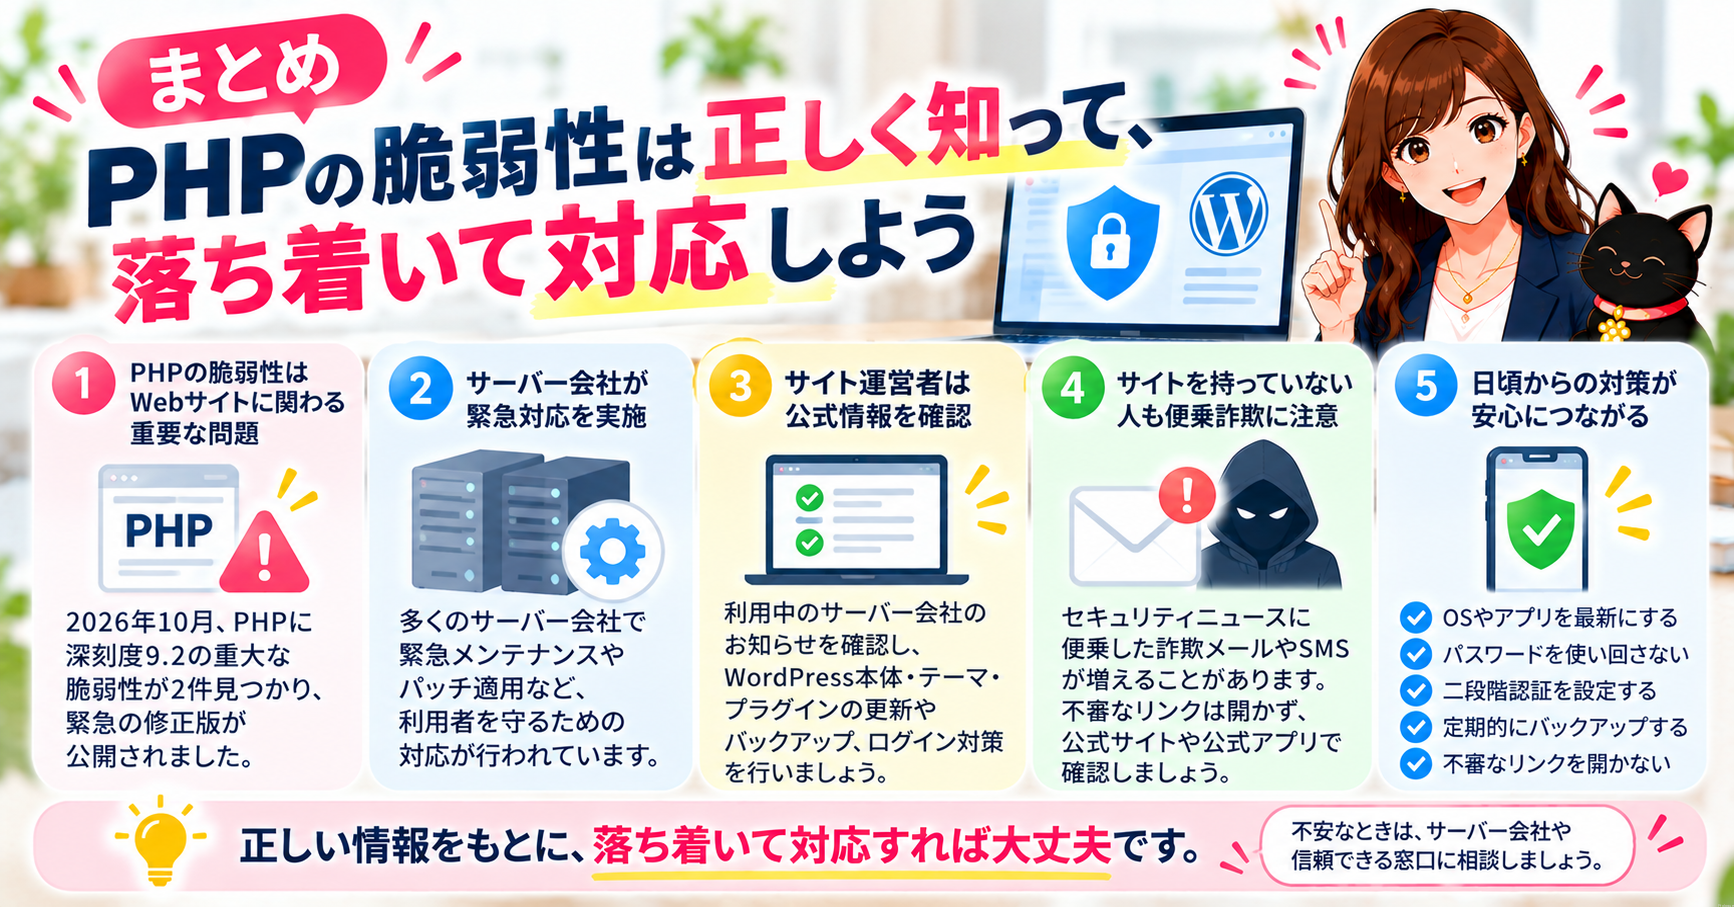
2026年10月21日、PHPに重大な脆弱性が2件見つかり、緊急の修正版が公開されました。
今回のポイントを整理すると、次のとおりです。
- PHPはWordPressなどを支えるプログラミング言語
- 今回の脆弱性は深刻度9.2の「緊急」に分類される
- 修正前に情報が広まったため、修正版の公開が前倒しされた
- 各サーバー会社が緊急メンテナンスなどの対応を実施
- 利用者は公式のお知らせを確認し、必要な対応を行う
- サイトを持たない人も、便乗詐欺やパスワード管理に注意する
セキュリティの問題は、今後も起こり得ます。
大切なのは、すべての専門知識を覚えることではありません。
何が起きているのかを正しく知り、自分に必要な対応を落ち着いて判断することです。
ITリテラシーを高めることは、難しい技術を覚えるだけでなく、情報を見極め、安全に使う力を身につけることでもあります。
日頃から少しずつ確認する習慣をつけて、安心してインターネットを利用していきましょう。